

Sigurnosna firma S21sec objavila je svoj drugi izvještaj o zlonamjernom softveru za pametne telefone. Njegov glavni zaključak je jasan: korisnici još uvijek nisu u potpunosti svjesni da više ne nosimo "telefon", već džepni računar izložen istim prijetnjama kao i PC. Što se tiče platformi, iznenađujuće je da, iako iOS ima više dokumentiranih ranjivosti u određenim periodima, napadači se fokusiraju na kreiranje zlonamjernog softvera za Android zbog obima i modela distribucije.
Izvještaj polazi od nepobitne realnosti: broj pametnih telefona nekontrolisano raste . I ova ekspanzija privlači one koji su prethodno dizajnirali viruse, trojance, crve, botnet mreže i drugi zlonamjerni softver za računare. Danas, kreiranje mobilnog zlonamjernog softvera može donijeti isti novac i ozloglašenost kao i napad na računare, uz jednu dodatnu prednost: telefon je centralna tačka kontakta za identitet, finansije, društveni život i posao.
Međutim, mi korisnici i dalje mislimo da imamo telefon, a u stvarnosti nosimo mini-računar koji također obavlja pozive. Za S21sec, ljudski faktor ostaje najslabija karika u sigurnosnom lancu: praktičnost često nadmašuje najbolje prakse , i tu prevare cvjetaju.
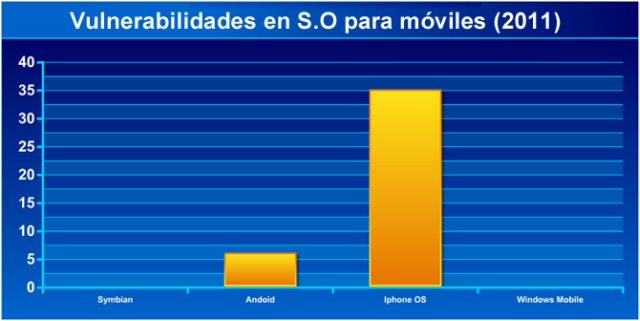
Izvještaj razbija određene mitove po platformama. iOS nije inherentno sigurniji od Androida . U stvari, tokom jednog od analiziranih perioda, otkriveno je 35 ozbiljnih ranjivosti u iOS-u u poređenju sa samo 6 u Androidu . Ove mane bi mogle omogućiti kriminalcima da iskoriste ranjivost za kreiranje zlonamjernog softvera za iPhone ili iPad. Međutim , operativna stvarnost pokazuje da postoji znatno više zlonamjernog softvera za Android nego za iOS.
Postoji nekoliko razloga. Čak i sa vrlo robusnim kernelom, Android privlači više napada jer je popularniji , baš kao u eri Windowsa naspram Maca: nije stvar u tome da su Mac računari bili neranjivi, već u tome što je napadanje Windowsa bilo profitabilnije zbog samog obima napada. Drugi razlog je otvorena priroda Androida : može se rootati, omogućava instalaciju aplikacija izvan Google Play Store-a, a postoje i alternativne prodavnice aplikacija . Čak i ovdje, S21sec dovodi u pitanje da li je App Store automatski sigurniji: sigurnost kroz nejasnoću otežava prepoznavanje koji je zlonamjerni softver dizajniran za iOS, a koji na kraju procuri u njegovu prodavnicu.
Svi detalji izvještaja S21sec.
Obim mobilnih prijetnji

- Dominantni zlonamjerni softver: the trojanski Oni koncentriraju veliku većinu mobilnog zlonamjernog softvera (više od 95%).
- Bankarstvo i prevaraGotovo svi napadi na mobilno bankarstvo usmjereni su na Android uređaje, pogodovani svojim tržišnim udjelom i mogućnošću bočno utovar.
- Prevare i phishing: kampanje od krađa identiteta (phishing), smishing i prevare na društvenim mrežama traže vjerodajnice i podatke.
- Curenja i zero-day: praznine od gruba sila, insajderi ili ranjivosti dan nula iskorišteno prije zakrpe; alati za saznajte da li vam je telefon hakovan pomoć u detekciji.
- IoT i površina za napad: ruka orkestarski telefon novčanike, povezani dom i posao, što povećava rizik.
iOS vs Android: Sigurnost po dizajnu i radu

iOS (kontrolirani ekosistem) : App Store sa strogom revizijom , zadanim šifriranjem , sandboxom , potpisivanjem koda i funkcijama poput Secure Enclave, Face ID i Touch ID . Granularne dozvole i brza, istovremena distribucija ažuriranja na kompatibilne uređaje. Zauzvrat, korisnik ima manje mogućnosti prilagođavanja , a implementacija tradicionalnog antivirusnog softvera je otežana zbog ograničenja platforme.
Android (otvorenost i raznolikost) : platforma otvorenog koda sa širokim ekosistemom proizvođača. Višeslojna sigurnost: Google Play Protect analizira aplikacije, granularne dozvole, potpunu enkripciju , biometriju i poboljšanja ažuriranja komponenti putem inicijativa poput Project Mainline . U profesionalnoj sferi, tu su Android Enterprise (radni profili, potpuno upravljani način rada) i tehnologije poput Samsung Knoxa . Nedostatak je fragmentacija : zakrpe zavise od proizvođača i operatera, a bočno učitavanje povećava rizik ako se ne upravlja pravilno.
U oba sistema, odluke korisnika i IT tima su ključne: omogućavanje ažuriranja , pregled dozvola , odabir uređaja s dobrom podrškom i izbjegavanje nepoznatih izvora drastično smanjuje izloženost.
Upravljanje ranjivostima, zero-day i tržište eksploatacije
Tržište ranjivosti pokazuje da iOS i Android exploiti mogu postići slične cijene , što pokazuje da su obje platforme održive mete . Napredne kampanje, poput onih povezanih s komercijalnim špijunskim softverom (npr. Pegasus), ili istraženi slučajevi poput Triangulation, pokazali su da, s obzirom na lanac zero-day exploita , iPhone može biti kompromitovan bez interakcije korisnika. Neprozirnost ekosistema može ometati detekciju korisnika, dok u Androidu postojanje sigurnosne telemetrije i MDM/EDR rješenja može pružiti veću vidljivost u korporativnim okruženjima.
I Apple i Google vode programe nagrađivanja i odgovaraju zakrpama , ali vrijeme izloženosti zavisi od brzine usvajanja : na iOS-u je obično ujednačeno; na Androidu je bolje za modele sa obavezom podrške i one na listi Android Enterprise Recommended . Iako su se kontrole u prodavnicama poboljšale, lažne aplikacije su sporadično otkrivane na oba tržišta, što pojačava potrebu za oprezom.
Dobre prakse za korisnike i kompanije
- Koristite samo službene trgovine i onemogućava instalacije iz nepoznatih izvora.
- Provjerite aplikacije: recenzije, dozvole, programer i ponašanje.
- Ažuriraj sistem i aplikacije čim budu dostupne sigurnosne zakrpe.
- Obnovite uređaj kada vam ponestane podrške i izvedete prvi puna rezervna kopija.
- Omogući daljinsko brisanje i lokaciju u slučaju gubitka ili krađe.
- Ne izbjegavajte korporativne politikeMDM zaštite postoje s razlogom.
- Jake lozinke i upravitelj lozinki; izbjegavajte njihovu ponovnu upotrebu.
- Višefaktorska autentifikacija kad god je dostupno.
- Dajte prednost sigurnosti nad udobnošću: manje trenja, veći rizik.
- Procijenite VPN i sigurnosna rješenja ugledan, posebno na Androidu, za skeniranje aplikacija, anti-phishing i Wi-Fi zaštitu.
Korporativna okruženja i MDM
Na iOS-u, Apple Business Manager i praćenje uređaja omogućavaju registraciju bez dodira, upravljane Apple ID-ove , kontrolu profila i usklađen ciklus ažuriranja . Na Androidu, Android Enterprise nudi radni profil , potpuno upravljani način rada , registraciju bez dodira/Knox Mobile i katalog preporučenih uređaja . U oba slučaja, MDM politike omogućavaju šifriranje , lozinke, korporativne kontejnere , kontrolu aplikacija i selektivno brisanje - bitne funkcije u BYOD/BYOP modelima.
Prednosti i ograničenja svake platforme
Android — Prednosti: Visoka konfigurabilnost s fino podešenim kontrolama privatnosti; širok ekosistem s više opcija i cijena . Nedostaci: Fragmentacija i rizik ako je omogućeno bočno učitavanje . Prijedlog: Idealno ako vam je ugodno podešavati sigurnost i birate modele sa zagarantovanom podrškom.
iOS — Prednosti: konzistentnost, pouzdanost i brze zakrpe; jaka sigurnost odmah po instalaciji. Nedostaci: nije neranjiv , oslanja se na odluke dobavljača i ima manje mogućnosti prilagođavanja . Prijedlog: jednostavna opcija za solidnu sigurnost bez previše konfiguracije.
Debata se ne vodi o neranjivosti, već o upravljanju rizikom : odabir pravog uređaja, primjena najboljih praksi i korištenje alata platforme čine svu razliku. U praksi, iOS i Android mogu biti vrlo sigurni kada se pravilno koriste i njima se upravlja.
